BROCADESOFT / NEWS
KB0006563-Apache Log4j2远程代码执行漏洞风险对于司印的影响-V3
Apache Log4j2远程代码执行漏洞风险对于司印的影响
技术公告号: KB0006563
发布日期: 2020/12/16
文档版本(修订): REV 3
适用产品名称: ☒司印云打印
☒司印涉密版
适用产品版本: V2.7.0.0/V3.0.0.0/V3.1.0.0
问题描述
继Apache Log4j 2.15.0发布之后,Log4j 团队又获悉一个安全漏洞 CVE-2021-45046,发现在2.15.0中针对 CVE-2021-44228 的修复在某些非默认配置中不完整,即Apache Log4j2 线程上下文消息模式和上下文查找模式容易受到拒绝服务攻击。
详细信息可参考:https://logging.apache.org/log4j/2.x/security.html
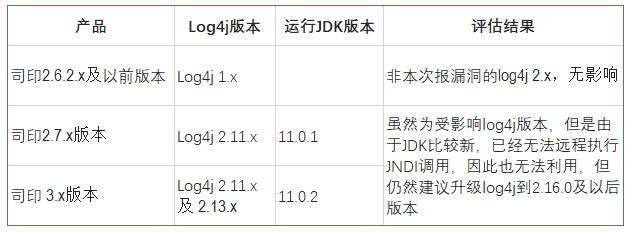
Apache Log4j2 CVE-2021-45046漏洞风险对司印产品影响评估如下:
解决方法
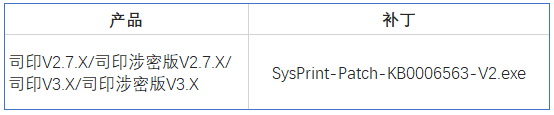
目前司印已经发布补丁SysPrint-Patch-KB0006563-V2.exe,将Apache log4j2版本升级到2.16.0。此补丁司印/司印涉密版,V2.7.X/V3.X通用
下载链接:https://console.zbox.filez.com/l/g042Vn
提取码:lzrr
END
RELATED