BROCADESOFT / NEWS
KB0006708- Spring Core命令执行0day漏洞对司印的影响
技术公告
问题描述
近期,Spring框架曝出RCE 0day漏洞。在Spring框架的JDK9版本(及以上版本)中,远程攻击者可在满足特定条件的基础上,通过框架的参数绑定功能获取AccessLogValve对象并诸如恶意字段值,从而触发pipeline机制并 写入任意路径下的文件。
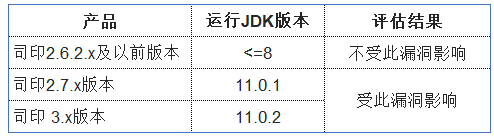
RCE 0day漏洞风险对司印产品影响评估如下:
解决方法
目前受影响的只有2.7.X以及3.X版本,司印提供了漏洞修复补丁如下:
适用产品版本
司印V2.7.X 司印涉密版V2.7X
司印V3.X 司印涉密版V3.X
补丁链接地址
https://console.box.lenovo.com/l/fuwUYY
提取码:vbdp操作方法
1. 下载补丁文件GlobalControllerAdvice.class
2. 将补丁文件放置目录下
%bsprint_home%webserver_x64webappsconsoleWEB-INFclassescombrocadesoftconsoleproxyimpl
3. 重启WEB服务
END
RELATED